Warum betrifft Phishing jeden Internetnutzer?
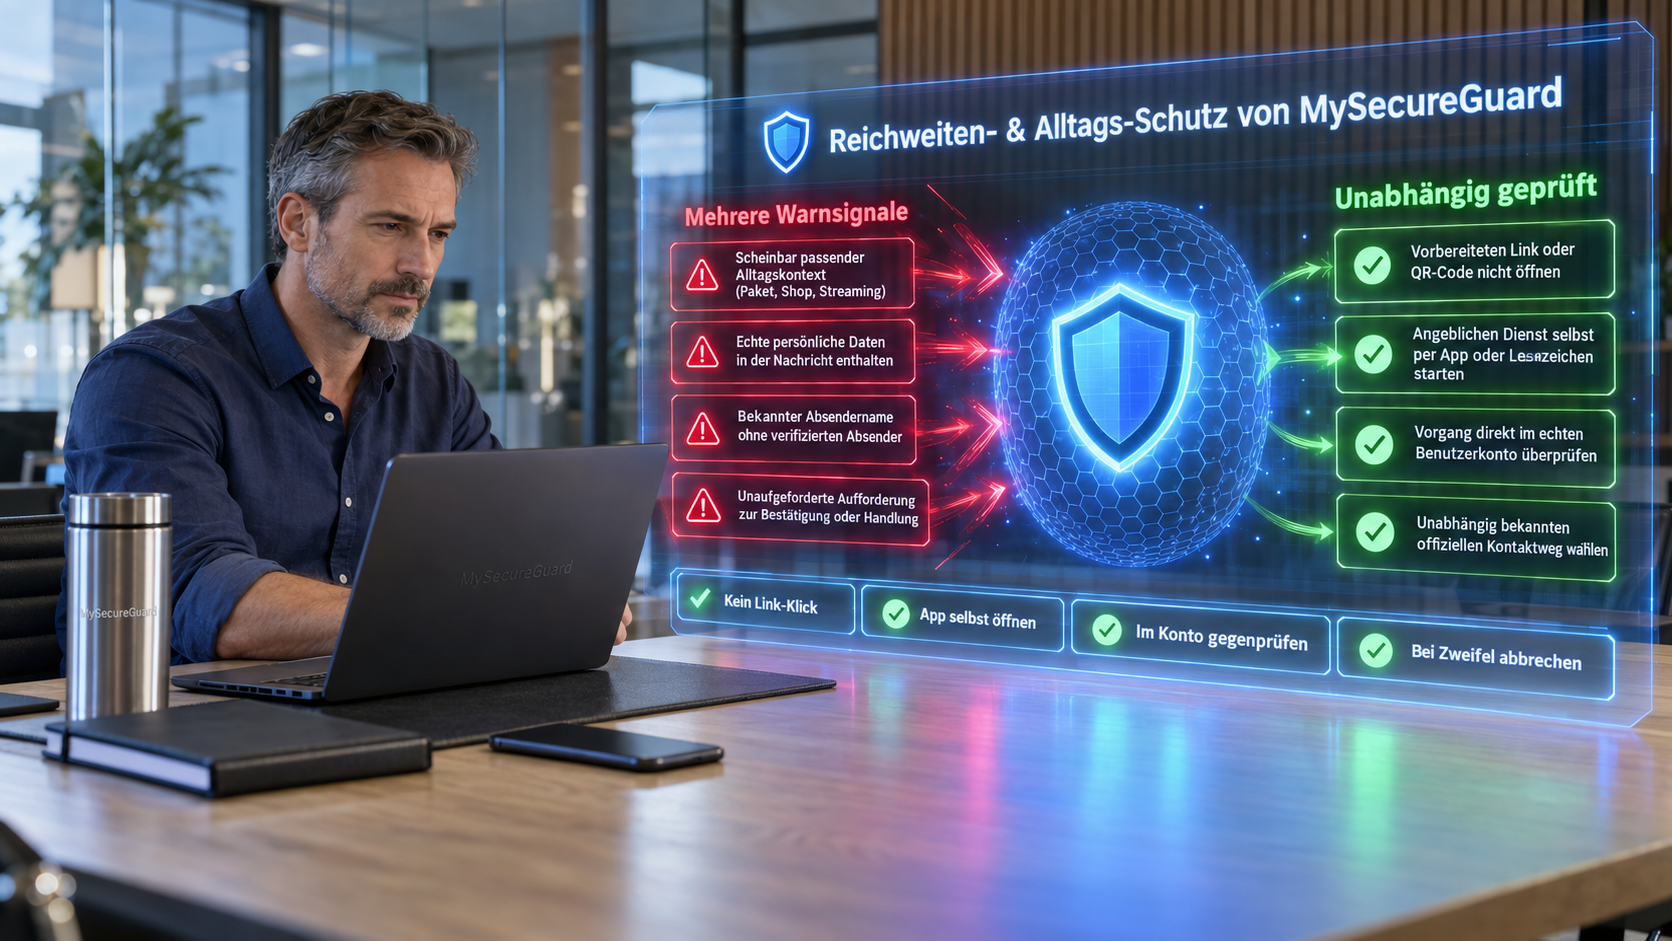
Eine SMS meldet ein Problem mit einem Paket – und Sie warten tatsächlich auf eine Lieferung. Eine E-Mail fordert eine Bestätigung für einen Dienst, den Sie gerade benutzen. Ein Anruf behauptet, wegen eines Sicherheitsproblems müssten Sie sofort handeln. Solche Situationen wirken zunächst plausibel, weil sie zu Ihrem Alltag passen können.
Phishing bedeutet: Jemand gibt sich als vertrauenswürdige Stelle aus, damit Sie zum Beispiel auf einen Link klicken, Daten eingeben oder etwas bestätigen. Wie ein Phishing-Angriff grundsätzlich abläuft und was die Täter erreichen wollen, erklärt Wie funktioniert Phishing und was wollen die Angreifer?.
Viele Menschen fragen sich: „Warum sollte Phishing gerade Sie treffen? Sie sind vielleicht weder reich noch prominent und halten sich nicht für ein besonderes Ziel.“ Entscheidend ist: Phishing ist nicht auf prominente, vermögende oder gezielt ausgewählte Personen beschränkt. Auch gewöhnliche Internetnutzer können mit solchen Täuschungsversuchen konfrontiert werden.
Das bedeutet nicht, dass jeder regelmäßig angegriffen wird, dass alle gleich häufig adressiert werden oder dass alle dasselbe Risiko haben. Wie groß die persönliche Wahrscheinlichkeit ist, lässt sich aus den verwendeten Quellen nicht pauschal beziffern.
DAS WICHTIGSTE IN KÜRZE
- „Jeden“ bedeutet hier nicht, dass jeder Internetnutzer regelmäßig Phishing erhält oder irgendwann zwangsläufig Opfer wird. Gemeint ist: Phishing ist nicht auf eine kleine Gruppe besonders wohlhabender oder prominenter Personen beschränkt.
- Große Phishing-Kampagnen können sehr viele Empfänger erreichen. Das zeigt die mögliche Reichweite solcher Kampagnen; wie die Empfänger einer konkreten Kampagne ausgewählt wurden, lässt sich daraus nicht ableiten.
- Phishing beschränkt sich nicht auf angebliche Banknachrichten. Auch Nachrichten, die sich auf Pakete, Shops, Streamingdienste oder Behörden beziehen, können Täuschungsversuche sein.
- Wenn eine Nachricht genau zu Ihrer aktuellen Situation passt oder echte persönliche Informationen enthält, ist das noch kein Beweis dafür, dass sie echt ist.
- Bei Zweifeln verlassen Sie den Weg aus der Nachricht: Öffnen Sie den angeblichen Dienst selbst über eine bekannte App oder eine Ihnen bereits bekannte Internetadresse.
- Wenn Sie bereits gehandelt haben, finden Sie die passenden Sofortmaßnahmen in Kapitel 7 dieses Artikels und im Grundlagenartikel Wie funktioniert Phishing und was wollen die Angreifer?, Kapitel 9.
1. Bedeutet „jeden Internetnutzer“, dass wirklich jeder Phishing-Nachrichten erhält?
Nein. „Jeden“ bedeutet hier nicht, dass jeder Internetnutzer regelmäßig Phishing erhält oder irgendwann zwangsläufig Opfer wird. Gemeint ist: Phishing ist nicht auf eine kleine Gruppe besonders wohlhabender, prominenter oder technisch wichtiger Personen beschränkt.
Wie groß einzelne Kampagnen werden können, zeigt ein Beispiel: Zwischen dem 14. und 16. April 2026 dokumentierte Microsoft Threat Intelligence eine Kampagne, die mehr als 35.000 Nutzer in über 13.000 Organisationen aus 26 Ländern adressierte.
Diese Zahlen bedeuten nicht, dass die Empfänger zufällig ausgewählt wurden, dass jeder Internetnutzer gleich häufig Phishing erhält oder dass alle angeschriebenen Personen auf die Nachricht reagierten. Sie belegen nur die große Reichweite dieser konkreten Kampagne. Wie die Empfänger ausgewählt wurden, lässt sich aus der Microsoft-Quelle nicht ableiten.
WICHTIG / PRÜFEN
Grundsätzlich betroffen sein können bedeutet nicht, zwangsläufig betroffen zu werden oder dasselbe Risiko wie alle anderen zu haben.
2. Warum muss ein Täter Sie nicht persönlich kennen?
Ein Täter muss eine Phishing-Nachricht nicht für jeden Empfänger eigens entwickeln. Eine Nachricht kann Sie erreichen, ohne dass sie speziell für Sie geschrieben wurde.
Das bedeutet aber nicht, dass alle Phishing-Angriffe ungezielt sind. Manche Angriffe werden bewusst auf eine Person oder eine kleine Gruppe zugeschnitten. Solche stärker personalisierten Angriffe werden in einem späteren MySecureGuard-Ratgeber gesondert behandelt.
3. Warum betrifft Phishing Sie auch ohne Online-Banking?
Auch eine Nachricht über ein Paket, einen Streamingdienst, einen Onlineshop oder eine Behörde kann ein Täuschungsversuch sein.
Ein vertrauter Name beweist nichts. Auch ein Logo, eine passende Farbe oder eine professionell formulierte Nachricht zeigen nicht sicher, wer wirklich dahintersteht.
Die entscheidende Frage lautet nicht: „Kennen Sie diesen Namen?“ Sondern: „Können Sie unabhängig von dieser Nachricht prüfen, ob die Aufforderung wirklich existiert?“
4. Warum kann eine Nachricht gerade im richtigen Moment überzeugend wirken?
Wenn eine Nachricht genau zu dem passt, was Sie gerade tun, kann sie glaubwürdiger wirken und schwerer als Täuschung zu erkennen sein.
Wie hilft Ihnen eine kurze kognitive Notbremse?
Zeitdruck, Überraschung und eine scheinbar passende Alltagssituation können dazu führen, dass Sie schneller reagieren, als Sie eigentlich prüfen möchten. Nutzen Sie deshalb als einfache Merkhilfe einen kurzen Drei-Sekunden-Stopp: Klicken, antworten oder bestätigen Sie nicht sofort. Fragen Sie zuerst: „Welche Handlung wird von Ihnen verlangt – und können Sie diesen Vorgang unabhängig im echten Dienst prüfen?“
SICHERER WEG
Der kurze Stopp ist keine Sicherheitsgarantie. Er schafft nur den Moment, in dem Sie aus dem vorgegebenen Kontaktweg aussteigen und den behaupteten Vorgang unabhängig prüfen können.
Das National Institute of Standards and Technology (NIST) untersuchte diesen Zusammenhang mit rund 70 Beschäftigten einer US-Regierungsforschungseinrichtung. Die Forschenden fanden, dass die Übereinstimmung zwischen dem Arbeitskontext einer Person und dem Vorwand einer Phishing-Mail ein wichtiger Erklärungsfaktor war.
Ein einfaches Alltagsbeispiel macht das Prinzip verständlicher: Wer tatsächlich auf eine Lieferung wartet, kann eine angebliche Paketmeldung zunächst schlüssiger finden als jemand, der überhaupt keine Lieferung erwartet.
Wichtig ist die Grenze: Die NIST-Untersuchung erforschte einen Arbeitsplatzkontext und keine Paket-SMS an Privatpersonen. Das Paketbeispiel überträgt nur das belegte Grundprinzip auf eine Alltagssituation.
WICHTIG / PRÜFEN
Eine Nachricht ist nicht deshalb echt, weil sie erstaunlich gut zu Ihrer aktuellen Situation passt.
5. Wie können persönliche Informationen eine Täuschung glaubwürdiger machen?
Manche Phishing-Nachrichten werden zusätzlich personalisiert. In seinem Beitrag „E-Mail-Sicherheit: Mythen im Faktencheck“ weist das BSI darauf hin, dass Angreifer dafür Informationen aus sozialen Netzwerken oder Datenlecks verwenden, um E-Mails zu personalisieren.
Dadurch kann eine Nachricht Angaben enthalten, die tatsächlich stimmen – zum Beispiel Ihren Namen oder andere Informationen über Sie.
Für einen Leser ohne Vorwissen ist hier eine Unterscheidung wichtig:
- Echte Information: Ihr Name, eine echte E-Mail-Adresse oder eine andere zutreffende Angabe.
- Echte Nachricht: Eine Nachricht, die tatsächlich von der behaupteten Person oder Stelle stammt.
Das eine beweist das andere nicht.
Eine gefälschte Nachricht kann echte persönliche Informationen enthalten und trotzdem Phishing sein.
Wie unterscheiden Sie ein mehrdeutiges Signal von einem echten Alarmgrund?
| Beobachtung | Einordnung und sicherer nächster Schritt |
|---|---|
| Die Nachricht passt genau zu Ihrer aktuellen Situation | [MEHRDEUTIG / PRÜFEN] Eine echte Alltagssituation kann zufällig oder durch bekannte Informationen getroffen werden. [SICHERER SCHRITT] Prüfen Sie den behaupteten Vorgang unabhängig im echten Dienst. |
| Ihr echter Name oder andere zutreffende Daten stehen in der Nachricht | [MEHRDEUTIG / PRÜFEN] Richtige persönliche Daten beweisen nicht, wer die Nachricht gesendet hat. [SICHERER SCHRITT] Öffnen Sie den Dienst unabhängig und kontrollieren Sie dort die Aufforderung. |
| Sie sollen unter Zeitdruck Zugangsdaten, Codes oder Zahlungsdaten eingeben | [ALARM / GEFAHR] Die Nachricht fordert eine sensible Handlung, bevor Sie unabhängig prüfen können. [SICHERER SCHRITT] Brechen Sie den vorgegebenen Weg ab und nutzen Sie einen bereits bekannten offiziellen Zugang. |
| Logo, bekannte Marke oder professionelles Deutsch | [MEHRDEUTIG / PRÜFEN] Gestaltung und Sprache können echt oder nachgeahmt sein. [SICHERER SCHRITT] Bewerten Sie nicht das Aussehen allein, sondern Absender, Zielweg und geforderte Handlung. |
Gezielt personalisierte Phishing-Angriffe werden in einem späteren MySecureGuard-Ratgeber gesondert behandelt.
WICHTIG / PRÜFEN
Echte persönliche Informationen können in einer gefälschten Nachricht stehen.
6. Ist Ihr persönliches Risiko immer gleich hoch?
Nein. Aus den verwendeten Quellen lässt sich aber keine seriöse persönliche Prozentzahl und keine Risikorangliste für einzelne Internetnutzer ableiten.
Die Quellen belegen unterschiedliche Dinge:
- Microsoft zeigt die mögliche Reichweite einer einzelnen Kampagne.
- Die NIST-Untersuchung zeigt, dass der Kontext die Beurteilung einer Nachricht beeinflussen kann.
- Das BSI beschreibt, dass Angreifer persönliche Informationen für personalisierte Nachrichten nutzen können.
Daraus folgt eine wichtige Grenze: „Phishing kann grundsätzlich auch Sie betreffen“ bedeutet nicht, dass alle Menschen gleich häufig adressiert werden, gleich wahrscheinlich reagieren oder dieselben Folgen erleiden.
Deshalb wäre es falsch, ohne passenden Beleg zu behaupten, bestimmte Privatpersonen seien allein wegen ihres Alters, Berufs, ihrer Anzahl an Onlinekonten oder eines anderen einzelnen Merkmals automatisch stärker oder schwächer gefährdet.
7. Was bedeutet das jetzt für Ihren Alltag?
Eine Nachricht wird nicht dadurch echt, dass sie genau zu Ihrer aktuellen Situation passt oder persönliche Informationen enthält, die tatsächlich stimmen.
Wenn Ihnen etwas verdächtig vorkommt, brauchen Sie keine komplizierte Analyse als ersten Schritt. Wichtig ist zunächst, dass Sie den Weg verlassen, den die Nachricht für Sie vorbereitet hat.
ACHTUNG / SOFORT STOPPEN
Ort: Starten Sie nicht in der verdächtigen Nachricht. Öffnen Sie die bereits installierte App des angeblichen Dienstes, eine Ihnen bekannte Internetadresse, ein eigenes Lesezeichen oder eigene Unterlagen.
Handlung: Öffnen Sie den Dienst unabhängig und suchen Sie dort nach genau der Warnung, Rechnung, Paketmeldung oder Sicherheitsaufforderung, die die Nachricht behauptet.
Kriterium: Prüfen Sie, ob derselbe Vorgang im echten Konto oder in der offiziellen App tatsächlich vorhanden ist. Ein Logo, HTTPS (eine verschlüsselte Verbindung, aber kein Echtheitsnachweis für die Webseite), fehlerfreies Deutsch oder eine passende Alltagssituation reichen dafür nicht aus.
Erfolgssignal: Sie haben den behaupteten Vorgang in einem unabhängig geöffneten echten Dienst gefunden und benutzen dafür keinen Link, QR-Code, Rückrufkontakt und keine Antwortfunktion aus der verdächtigen Nachricht.
Fehlerweg: Finden Sie dort nichts, bleibt die Anzeige unklar oder kennen Sie keinen sicheren Startpunkt, führen Sie die verlangte Handlung nicht aus. Nutzen Sie ausschließlich die offizielle Hilfe im echten Dienst oder einen Ihnen bereits bekannten offiziellen Kontaktweg.
AKUTFALL – WENN SIE BEREITS GEHANDELT HABEN
- Nur geklickt, nichts eingegeben: Schließen Sie die verdächtige Seite, geben Sie nichts ein und prüfen Sie, ob ein Download begonnen hat.
- Passwort oder Bestätigungscode eingegeben: Öffnen Sie den echten Dienst unabhängig, ändern Sie das Passwort und beenden Sie – sofern angeboten – aktive Sitzungen.
- Datei geöffnet oder ausgeführt: Starten Sie die Datei nicht erneut und nutzen Sie das Gerät nicht für vertrauliche Anmeldungen, bis es geprüft ist.
- Online-Banking, Karte oder Zahlung betroffen: Nutzen Sie sofort einen Ihnen bereits bekannten offiziellen Kontaktweg zu Ihrer Bank oder Ihrem Zahlungsanbieter.
Die vollständige Reihenfolge finden Sie im Grundlagenartikel Wie funktioniert Phishing und was wollen die Angreifer?, Kapitel 9.
8. Wie kontrollieren Sie Ihr persönliches Phishing-Risiko systematisch Schritt für Schritt?
Nutzen Sie diese kurze Kontrolle, wenn Sie bei einer Nachricht unsicher sind:
Ihre Auswahl wird nur in diesem Browser auf diesem Gerät gespeichert.
Welche bereits veröffentlichten MySecureGuard-Anleitungen helfen Ihnen weiter?
| Was möchten Sie prüfen? | Passende MySecureGuard-Anleitung |
|---|---|
| Grundprinzip und Ziele von Phishing verstehen | Wie funktioniert Phishing und was wollen die Angreifer? |
| Sichtbaren E-Mail-Absender prüfen | Wie entlarven Sie gefälschte E-Mail-Absender? |
| Technischen Mail-Header prüfen | Was ist Mail-Header-Analyse und wie führen Sie sie durch? |
| Link oder Webadresse vor dem Klick prüfen | Wie prüfen Sie Links und Webadressen vor dem Klick? |
ZUM SCHLUSS
Sie müssen kein besonderes Ziel sein, damit Phishing für Sie relevant wird. Gleichzeitig beweist weder eine passende Alltagssituation noch eine zutreffende persönliche Information, dass eine Nachricht echt ist. Entscheidend ist, ob Sie die Aufforderung unabhängig von der verdächtigen Nachricht überprüfen können.
SO BELEGEN WIR UNSERE QUELLEN
Dieser Artikel nennt die verwendeten Quellen mit Herausgeber und Titel. So können Sie zentrale Aussagen in den Originalquellen nachvollziehen. Veröffentlichungsdatum, inhaltlicher Prüfstand und letzte Aktualisierung stehen am Artikelanfang.
Quellen
Microsoft Defender Security Research Team / Microsoft Threat Intelligence: Breaking the code: Multi-stage ‘code of conduct’ phishing campaign leads to AiTM token compromise. Veröffentlicht: 04.05.2026.
URL: Originalquelle öffnen – Microsoft: AiTM-Phishing-Kampagne
National Institute of Standards and Technology (NIST): User Context: An Explanatory Variable in Phishing Susceptibility. Veröffentlicht: 15.07.2018, zuletzt aktualisiert: 12.04.2022.
URL: Originalquelle öffnen – NIST: User Context
Bundesamt für Sicherheit in der Informationstechnik (BSI): E-Mail-Sicherheit: Mythen im Faktencheck. Veröffentlichungsdatum auf der Seite nicht ausgewiesen.
URL: Originalquelle öffnen – BSI: E-Mail-Sicherheit – Mythen im Faktencheck