Wie funktioniert Phishing und was wollen die Angreifer?
Eine Nachricht sieht so aus, als käme sie von Ihrer Bank. Eine SMS meldet ein angebliches Paketproblem. Ein Anrufer behauptet, Ihr Konto müsse sofort geschützt werden. Genau so beginnt Phishing häufig: Jemand täuscht Vertrauen vor, damit Sie selbst etwas tun, das dem Täter hilft.
Dieser Grundlagenartikel erklärt das Prinzip ohne Vorwissen. Sie erfahren, wie der Betrug aufgebaut ist, warum Kriminelle Passwörter, Bestätigungscodes, persönliche Daten oder Geld wollen, welche Folgen möglich sind und welcher sichere erste Schritt bei einer verdächtigen Aufforderung hilft.
[ALARM / GEFAHR] AKUTFALL – NICHT WEITERKLICKEN
- Nur geklickt, aber nichts eingegeben, geöffnet oder bestätigt: Führen Sie auf der verdächtigen Seite keine weitere Aktion aus und schließen Sie sie. Ordnen Sie den Vorfall anschließend in Kapitel 9 ein.
- Passwort oder Bestätigungscode eingegeben: Öffnen Sie den echten Dienst unabhängig von der Nachricht, ändern Sie dort das betroffene Passwort und beenden Sie – sofern angeboten – aktive Sitzungen (bestehende Anmeldungen auf Geräten oder in Browsern). Die vollständige Reihenfolge steht in Kapitel 9.
- Verdächtigen Anhang oder eine Datei geöffnet oder ausgeführt: Öffnen oder starten Sie die verdächtige Datei nicht erneut. Wurde ein Programm ausgeführt oder besteht ein konkreter Infektionsverdacht, verwenden Sie das betroffene Gerät vorerst nicht für vertrauliche Anmeldungen und holen Sie bei ungeklärtem Zustand fachkundige Hilfe. Nutzen Sie Kapitel 9, um den nächsten Schritt nach dem tatsächlichen Zustand auszuwählen.
- Online-Banking, Karte oder Zahlung betroffen: Nutzen Sie sofort einen Ihnen bereits bekannten offiziellen Kontaktweg zu Ihrer Bank oder Ihrem Zahlungsanbieter und gehen Sie danach zu Kapitel 9.
DAS WICHTIGSTE IN KÜRZE
- Phishing bedeutet: Jemand gibt sich als vertrauenswürdige Person oder Stelle aus, damit Sie auf einen Link klicken, Daten eingeben, etwas öffnen, bestätigen oder bezahlen.
- Ein vertrauter Name, ein Logo oder fehlerfreies Deutsch beweisen nicht, dass eine Nachricht echt ist.
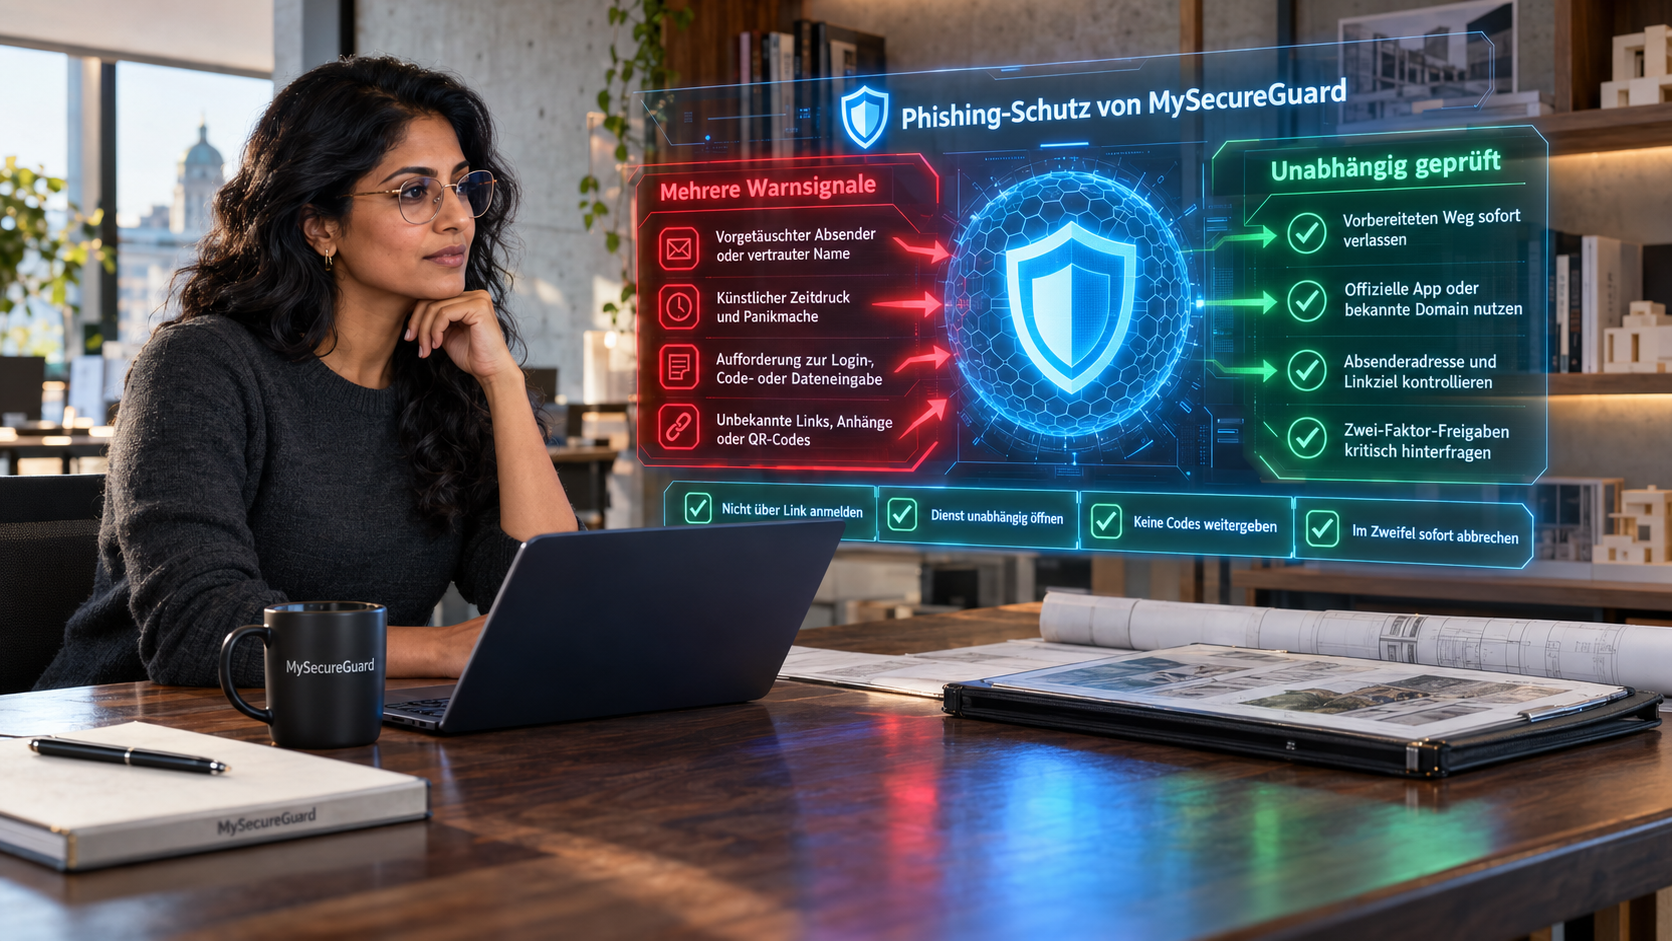
- Wenn Ihnen eine Aufforderung verdächtig vorkommt, arbeiten Sie nicht über den mitgelieferten Link, QR-Code oder die angegebene Telefonnummer weiter. Öffnen Sie den echten Dienst stattdessen über die bereits installierte App, eine Ihnen bekannte Adresse, ein eigenes Lesezeichen oder eigene Unterlagen.
- Wenn Sie bereits geklickt, Daten eingegeben, einen Anhang geöffnet oder Geld überwiesen haben, gehen Sie direkt zu Kapitel 9 und wählen Sie dort die Zeile, die genau zu Ihrer Situation passt.
1. Was bedeutet Phishing genau, wenn Sie eine verdächtige Nachricht erhalten?
Phishing ist eine Form des Betrugs durch Täuschung. Der Täter versucht, die Aufforderung so aussehen oder klingen zu lassen, als käme sie von einer Stelle, der Sie normalerweise vertrauen: zum Beispiel von einer Bank, einem Paketdienst, einem Online-Shop, einer Behörde, einem Arbeitgeber oder einer bekannten Person.
Stellen Sie sich vor, jemand steht vor Ihrer Haustür und trägt eine Jacke, die wie die Kleidung eines Paketdienstes aussieht. Die Jacke allein beweist nicht, dass die Person wirklich für diesen Paketdienst arbeitet. Genau dieses Problem gibt es auch digital: Eine Nachricht kann vertraut aussehen und trotzdem gefälscht sein.
Der Täter möchte meistens nicht nur, dass Sie die Nachricht lesen. Er möchte eine Handlung auslösen. Sie sollen zum Beispiel einen Link öffnen, ein Passwort eingeben, einen Bestätigungscode nennen, einen Anhang starten, einen QR-Code scannen oder eine Zahlung freigeben.
Fachleute nennen solche gezielten Manipulationsversuche Social Engineering. Vereinfacht bedeutet das: Der Täter versucht, Vertrauen, Angst, Zeitdruck, Neugier oder Gewohnheit auszunutzen, damit Sie eine Entscheidung treffen, die ihm nützt.
WICHTIG
Phishing ist kein Test darauf, ob jemand „klug“ oder „dumm“ ist. Gut gemachte Täuschungen sind so aufgebaut, dass sie in einer passenden Alltagssituation glaubwürdig wirken.
Wenn Sie wissen möchten, ob eine sichtbare Absenderangabe echt ist, lesen Sie Wie entlarven Sie gefälschte E-Mail-Absender?. Für die technische Detailprüfung einer E-Mail lesen Sie Was ist Mail-Header-Analyse und wie führen Sie sie durch?.
2. Wie läuft ein Phishing-Angriff Schritt für Schritt ab?
Nicht jeder Angriff sieht gleich aus. Das Grundmuster ist aber häufig ähnlich. Wenn Sie dieses Muster verstehen, erkennen Sie besser, warum der Täter überhaupt eine Nachricht, einen Link oder eine gefälschte Seite braucht.
Die Wissensdatenbank MITRE ATT&CK führt Phishing unter der Technik T1566 als einen Weg auf, mit dem Angreifer versuchen, über täuschende Nachrichten Zugang zu erhalten. Die folgende Darstellung erläutert das allgemeine Prinzip für Verbraucher.
- Der Täter wählt einen Kontaktweg. Das kann eine E-Mail, SMS, Messenger-Nachricht, ein Telefonanruf, ein QR-Code oder ein anderer digitaler Weg sein.
- Er baut einen glaubwürdigen Vorwand. Zum Beispiel: „Ihr Konto wird gesperrt“, „Ihr Paket wartet“, „Eine Zahlung muss bestätigt werden“ oder „Es gab eine ungewöhnliche Anmeldung“.
- Er fordert eine Handlung. Sie sollen klicken, sich anmelden, Daten nennen, einen Code eingeben, eine Datei öffnen oder eine Zahlung auslösen.
- Durch diese Handlung kann der Täter etwas erhalten, das er für den nächsten Schritt braucht: etwa Zugangsdaten, einen zusätzlichen Bestätigungsnachweis, persönliche Informationen oder eine Zahlung.
- Danach versucht er, daraus einen Vorteil zu machen – zum Beispiel Zugang zu einem Konto, weitere Informationen, Kontrolle über ein Gerät oder Geld.
ACHTUNG / SOFORT STOPPEN
Ein Klick allein bedeutet nicht automatisch, dass Ihr Konto übernommen oder Ihr Gerät infiziert wurde. Er stellt aber die Weichen für mögliche Folgehandlungen. Entscheidend ist, was danach geladen, geöffnet, ausgeführt, eingegeben oder bestätigt wurde. Führen Sie auf einer verdächtigen Seite keine weiteren Aktionen aus.
Wenn Sie bereits auf einen verdächtigen Link geklickt haben, wechseln Sie direkt zu Kapitel 9 und ordnen Sie dort ein, was nach dem Klick tatsächlich passiert ist.
3. Warum wollen Kriminelle Ihr Passwort, Ihre Daten oder Ihr Geld?
Die kurze Antwort „Täter wollen Daten“ ist für einen Anfänger zu wenig. Entscheidend ist, was der Täter mit diesen Informationen anfangen kann. Ein Passwort ist für den Täter nicht wegen der Zeichenkombination selbst interessant, sondern weil es wie ein Schlüssel Zugang zu einem Konto ermöglichen kann.
Warum ist Ihr Passwort für einen Täter wertvoll?
Ein Passwort ist wie ein Schlüssel zu einem Internetkonto. Mit Zugangsdaten sind die Angaben gemeint, mit denen Sie sich anmelden – zum Beispiel Ihre E-Mail-Adresse oder Ihr Benutzername zusammen mit dem Passwort.
Bekommt ein Täter diese Angaben, kann er versuchen, sich als Sie anzumelden. Ob das gelingt, hängt vom Schutz des Kontos ab. Gelingt der Zugriff, kann er je nach Dienst beispielsweise Nachrichten lesen, gespeicherte Informationen sehen, Bestellungen auslösen oder das Konto für weitere Betrugsversuche benutzen.
Ein E-Mail-Konto ist besonders wichtig, weil viele andere Dienste Nachrichten zur Passwort-Wiederherstellung dorthin schicken. Wer Zugriff auf das E-Mail-Konto erhält, kann deshalb versuchen, weitere Konten anzugreifen. Das bedeutet nicht, dass automatisch alle Konten verloren sind – aber das E-Mail-Konto kann ein Ausgangspunkt für weitere Angriffe sein.
Wenn Sie bereits ein Passwort oder einen Bestätigungscode auf einer verdächtigen Seite eingegeben haben oder keinen Zugriff mehr auf Ihr E-Mail-Konto haben, wechseln Sie direkt zu Kapitel 9 und wählen Sie dort den passenden nächsten Schritt.
Warum fragen manche Phishing-Seiten nach einem zweiten Bestätigungscode?
Viele Konten haben neben dem Passwort noch eine zweite Sicherheitsschranke. Stellen Sie sich eine Haustür vor: Das Passwort ist der Schlüssel. Bei vielen Anmeldungen kommt danach noch ein zweiter Riegel. Dieser zusätzliche Nachweis kann zum Beispiel ein Code aus einer App, eine Bestätigung auf dem Smartphone oder ein anderer Faktor sein.
Diese zusätzliche Absicherung heißt Zwei-Faktor-Authentisierung, kurz 2FA. Vereinfacht gesagt: Für die Anmeldung sollen zwei getrennte Nachweise zusammenpassen. Ein gestohlenes Passwort allein soll dadurch nicht genügen.
Genau deshalb versuchen manche Phishing-Angriffe, auch den zweiten Nachweis zu bekommen. Eine gefälschte Seite kann nach dem Passwort noch einen Bestätigungscode verlangen. Bei bestimmten Angriffen werden die Angaben in Echtzeit weiterverwendet.
GUT ZU WISSEN
2FA ist eine wichtige zusätzliche Schutzschicht. Aber nicht jedes 2FA-Verfahren schützt gleich gut gegen jede Form von Phishing. Deshalb gehört die genaue Bewertung in einen eigenen Artikel.
Für diesen Grundlagenartikel genügt die Einordnung: Ein zweiter Faktor erhöht den Schutz, ist aber nicht bei jedem Verfahren gegen jede Phishing-Variante gleich wirksam.
Warum wollen Täter Ihre persönlichen Daten?
Persönliche Daten sind Angaben, die etwas über Sie aussagen oder Sie identifizierbar machen – zum Beispiel Name, Anschrift, Geburtsdatum, Telefonnummer, E-Mail-Adresse oder Kontoinformationen.
Für einen Täter können solche Angaben wie Teile eines Puzzles sein. Je mehr passende Informationen er besitzt, desto glaubwürdiger kann er sich gegenüber einem Shop, einem Anbieter oder einer anderen Person als Sie ausgeben. Mögliche Folgen sind weitere Betrugsversuche, Bestellungen oder Verträge in Ihrem Namen.
Wenn jemand Ihre persönlichen Daten benutzt, um sich als Sie auszugeben oder in Ihrem Namen zu handeln, spricht man von Identitätsmissbrauch oder Identitätsdiebstahl.
Wenn Sie Identitätsmissbrauch vermuten, beenden Sie die verdächtige Interaktion und halten Sie fest, welche persönlichen Daten möglicherweise weitergegeben wurden. Kapitel 9 hilft bei der ersten Einordnung.
Warum wollen Täter direkt an Ihr Geld?
Bei manchen Angriffen ist Geld das unmittelbare Ziel. Der Täter versucht dann zum Beispiel, an Online-Banking-Zugangsdaten, Zahlungsinformationen oder eine Freigabe zu kommen. In anderen Fällen bringt er das Opfer dazu, selbst Geld zu überweisen.
Wichtig ist die Unterscheidung: Eine Phishing-Nachricht leert nicht automatisch Ihr Bankkonto. Sie soll zunächst eine Handlung auslösen. Ob daraus ein finanzieller Schaden entsteht, hängt davon ab, welche Daten, Freigaben oder Zahlungen der Täter tatsächlich erhält.
Wenn bereits Geld überwiesen oder eine Karte belastet wurde, wechseln Sie direkt zu Kapitel 9 und nutzen Sie ausschließlich einen Ihnen bekannten offiziellen Kontaktweg zu Ihrer Bank oder Ihrem Zahlungsanbieter.
Warum wollen manche Täter ein Schadprogramm auf Ihrem Gerät?
Manche Angriffe wollen nicht nur Informationen abfragen. Sie versuchen, Sie dazu zu bringen, eine schädliche Datei oder ein schädliches Programm zu öffnen.
Solche Programme können zum Beispiel Daten ausspähen, Eingaben aufzeichnen, Dateien verändern oder verschlüsseln oder einem Täter unerlaubten Zugriff auf das Gerät ermöglichen. Der Oberbegriff dafür ist Malware; auf Deutsch können Sie einfach Schadprogramm sagen.
Auch hier gilt: Nicht jeder Anhang und nicht jeder Klick führt automatisch zu einer Infektion. Entscheidend ist, welche Datei oder Seite dahintersteckt und was anschließend ausgeführt wird.
Wenn Sie einen verdächtigen Anhang geöffnet oder ausgeführt haben, wechseln Sie direkt zu Kapitel 9 und führen Sie mit der verdächtigen Datei keine weiteren Aktionen aus.
MERKSATZ
Der Täter will nicht einfach „Ihre Daten“. Er will etwas, das ihm einen Vorteil verschafft: Zugang, Informationen, Kontrolle oder Geld.
4. Warum wirken Phishing-Nachrichten oft so glaubwürdig?
Phishing funktioniert besser, wenn die Aufforderung in Ihren Alltag passt. Deshalb versuchen Täter, bekannte Situationen nachzuahmen: Pakete, Rechnungen, Kontoanmeldungen, Sicherheitswarnungen, Bewerbungen oder Nachrichten von bekannten Personen.
Wie setzen Sie bei Zeitdruck eine kognitive Notbremse?
Angreifer versuchen häufig, Ihre Aufmerksamkeit auf eine angeblich dringende Gefahr oder Frist zu lenken. Dadurch sollen Sie reagieren, bevor Sie den Absender, den Link oder den behaupteten Vorgang unabhängig prüfen.
Nutzen Sie deshalb als einfache Merkhilfe einen kurzen Drei-Sekunden-Stopp: Klicken, antworten oder bestätigen Sie nicht sofort. Fragen Sie sich zuerst: „Welche Handlung wird gerade von Ihnen verlangt – und können Sie diesen Vorgang unabhängig im echten Dienst prüfen?“
SICHERER WEG
Ein kurzer Stopp ist keine Sicherheitsgarantie. Er schafft lediglich den Moment, in dem Sie aus dem vorgegebenen Kontaktweg aussteigen und den behaupteten Vorgang unabhängig prüfen können.
- Vertrauen: Die Nachricht wirkt, als käme sie von einer bekannten Stelle oder Person.
- Zeitdruck: Sie sollen schnell handeln, bevor Sie in Ruhe prüfen.
- Angst: Es wird mit Kontosperrung, Kosten, Sicherheitsproblemen oder anderen Nachteilen gedroht.
- Neugier: Ein angebliches Dokument, Foto, Ergebnis oder eine wichtige Nachricht soll zum Öffnen verleiten.
- Gewohnheit: Pakete, Rechnungen, Logins und Bestätigungen gehören zum Alltag. Genau darin kann sich eine Täuschung verstecken.
WICHTIG / PRÜFEN
Ein bekannter Name, ein Logo, eine persönliche Anrede, HTTPS oder fehlerfreies Deutsch sind kein Echtheitsbeweis. Auch professionell gestaltete Phishing-Nachrichten und Webseiten können diese Merkmale besitzen.
Wie unterscheiden Sie ein mehrdeutiges Signal von einem echten Alarmgrund?
| Beobachtung | Einordnung und sicherer nächster Schritt |
|---|---|
| Bekannter Name oder Logo | [MEHRDEUTIG / PRÜFEN] Echte Unternehmen verwenden ihre eigene Marke; ein Logo allein beweist deshalb weder Echtheit noch Betrug. [SICHERER SCHRITT] Öffnen Sie den behaupteten Dienst unabhängig und prüfen Sie den Vorgang dort. |
| Fehlerfreies Deutsch | [MEHRDEUTIG / PRÜFEN] Sprachlich saubere Texte können echt oder gefälscht sein. [SICHERER SCHRITT] Bewerten Sie nicht die Sprache, sondern Absender, Zielweg und geforderte Handlung. |
| Zeitdruck oder Drohung | [ALARM / GEFAHR] Besonders kritisch ist Zeitdruck, wenn Sie sofort klicken, Daten eingeben, Codes nennen oder zahlen sollen. [SICHERER SCHRITT] Brechen Sie den vorgegebenen Weg ab und prüfen Sie den Vorgang über einen bereits bekannten offiziellen Zugang. |
| Persönliche Anrede oder bekannte Informationen | [MEHRDEUTIG / PRÜFEN] Persönliche Angaben können aus legitimen Kundendaten, aber auch aus öffentlich verfügbaren oder erbeuteten Informationen stammen. [SICHERER SCHRITT] Bewerten Sie die geforderte Handlung und prüfen Sie sie unabhängig im echten Dienst. |
| Unbekannte Webadresse plus Aufforderung zur Anmeldung oder Zahlung | [ALARM / GEFAHR] Die Kombination aus fremdem Ziel und sensibler Handlung ist ein konkreter Grund zum Abbruch. [SICHERER SCHRITT] Nutzen Sie den Link nicht weiter und öffnen Sie den Dienst selbst über einen bekannten Weg. |
Erfolgssignal: Sie haben die Echtheit nicht anhand eines einzelnen Merkmals bewertet, sondern den behaupteten Vorgang über einen unabhängigen Weg geprüft.
Fehlerweg: Können Sie den Vorgang im echten Dienst nicht bestätigen oder bleibt die Aufforderung unklar, führen Sie die verlangte Handlung nicht aus und nutzen Sie ausschließlich den offiziellen Hilfebereich oder einen Ihnen bereits bekannten Kontaktweg.
5. Kann Phishing nur per E-Mail kommen?
Nein. Die Verpackung kann sich ändern, der Täuschungstrick bleibt ähnlich. Kriminelle können unterschiedliche Kontaktwege benutzen, um Vertrauen vorzutäuschen und eine Handlung auszulösen.
Was bedeutet eine verdächtige SMS für Sie?
Phishing per SMS wird Smishing genannt. Eine kurze Nachricht kann zum Beispiel ein Paketproblem, eine angebliche Kontosperrung oder eine dringende Bestätigung vortäuschen. Häufig führt ein Link zu einer gefälschten Seite.
Für die erste Prüfung gilt auch bei SMS: Nutzen Sie keinen mitgelieferten Link oder Rückrufkontakt, wenn Ihnen die Aufforderung verdächtig vorkommt. Das BSI erklärt, dass Täter Links zu gefälschten Webseiten auch per SMS verbreiten, und empfiehlt, Links in SMS ebenso sorgfältig wie in E-Mails zu prüfen (Quelle: „E-Mail-Sicherheit: Mythen im Faktencheck“).
Kann auch ein verdächtiger Anruf Phishing sein?
Ja. Ein Anrufer kann sich als Bank, Support, Behörde oder andere vertrauenswürdige Stelle ausgeben und versuchen, ein Passwort, einen Bestätigungscode oder eine Freigabe zu bekommen. Phishing per Telefon wird Vishing genannt.
Warum kann auch ein QR-Code für Phishing missbraucht werden?
Ein QR-Code ist das quadratische Muster aus schwarzen und weißen Feldern, das eine Smartphone-Kamera lesen kann. Darin kann zum Beispiel eine Internetadresse gespeichert sein.
Ein QR-Code ist ein bisschen wie ein geschlossener Umschlag: Von außen sehen Sie nicht sofort, welche Internetadresse darin steckt. Ein Täter kann ihn deshalb benutzen, um Sie auf eine gefälschte Seite zu führen. Phishing mit QR-Codes wird Quishing genannt.
Bei einem verdächtigen QR-Code benutzen Sie den darin enthaltenen Weg nicht weiter, sondern öffnen den angeblichen Dienst unabhängig. Das BSI beschreibt QR-Codes ebenso wie SMS als mögliche Verbreitungswege für Links zu gefälschten Webseiten (Quelle: „E-Mail-Sicherheit: Mythen im Faktencheck“).
Kann Phishing auch über Messenger kommen?
Ja. Auch über Messenger können Täter Links, Dateien oder dringende Bitten verschicken. Besonders glaubwürdig kann eine Nachricht wirken, wenn sie scheinbar von einer bekannten Person kommt. Ein vertrauter Profilname oder ein bekanntes Foto beweisen jedoch nicht allein, wer tatsächlich schreibt.
6. Was kann passieren, wenn Sie auf Phishing reagieren?
Es gibt nicht die eine Folge, die nach jedem Phishing-Angriff automatisch eintritt. Entscheidend ist, was der Täter tatsächlich bekommen hat und welche weiteren Schritte ihm dadurch möglich werden.
| Was der Täter bekommen hat | Was daraus entstehen kann |
|---|---|
| Passwort oder Zugangsdaten | Der Täter kann versuchen, sich bei einem Konto anzumelden. |
| Zusätzlicher Bestätigungsnachweis | Bei bestimmten Angriffen kann er versuchen, eine Anmeldung weiterzuführen. |
| Persönliche Daten | Er kann weitere Betrugsversuche vorbereiten oder versuchen, in Ihrem Namen zu handeln. |
| Schadprogramm auf dem Gerät | Daten können ausgespäht, verändert oder verschlüsselt werden; außerdem kann ein Schadprogramm einem Täter unerlaubten Zugriff auf das Gerät ermöglichen. |
| Zahlungsdaten, Freigabe oder Überweisung | Es kann ein finanzieller Schaden entstehen. |
Ein erfolgreicher Angriff kann außerdem neue Angriffe ermöglichen. Wird zum Beispiel ein E-Mail-Konto übernommen, können von dort Nachrichten an Freunde, Familie oder Kollegen verschickt werden. Solche Nachrichten können besonders glaubwürdig wirken, weil sie tatsächlich aus einem bekannten Konto kommen.
DIE ENTSCHEIDENDE FRAGE IM ERNSTFALL
Fragen Sie nicht nur: „War das Phishing?“ Fragen Sie zusätzlich: „Was haben Sie tatsächlich getan oder eingegeben?“ Genau danach richtet sich die passende Sofortmaßnahme.
7. Wie kann ein moderner Phishing-Angriff im Alltag aussehen?
Ein Beispiel zeigt den Ablauf besser als eine Kette von Fachbegriffen. Stellen Sie sich Anna vor. Sie möchte am Abend nur kurz ihre E-Mails prüfen. Das folgende Beispiel ist eine vereinfachte Veranschaulichung und beschreibt keinen dokumentierten Einzelfall.
Was sieht Anna?
Anna bekommt eine E-Mail. Darin steht, dass es bei ihrem E-Mail-Konto eine ungewöhnliche Anmeldung gegeben habe. Sie solle ihr Konto sofort prüfen. Die Nachricht sieht ordentlich aus und enthält das Logo des Anbieters.
Was macht Anna?
Anna klickt auf den Link. Die Seite sieht fast genauso aus wie die echte Anmeldeseite. Sie gibt ihr Passwort ein. Danach erscheint die Aufforderung, zusätzlich den Bestätigungscode einzugeben, den sie gerade auf ihrem Smartphone erhalten hat.
Eine nachgebaute Anmeldeseite kann dem Original sehr ähnlich sehen. Deshalb reicht das Aussehen der Seite nicht als Echtheitsbeweis.
Was passiert im Hintergrund?
Zur gleichen Zeit kann der Täter versuchen, Annas Angaben für eine echte Anmeldung zu benutzen. Die echte Seite kann deshalb tatsächlich einen Bestätigungscode an Anna senden. Anna glaubt, dieser Code gehöre zu ihrer eigenen Anmeldung auf der Seite, die sie gerade vor sich sieht, und gibt ihn dort ein.
Damit hat der Täter möglicherweise nicht nur das Passwort, sondern auch einen zweiten Nachweis erhalten. Er kann versuchen, beide Angaben sofort weiterzuverwenden.
Ist Annas Konto jetzt automatisch übernommen?
Nein. Anna kann an der gefälschten Seite nicht sicher erkennen, ob die Anmeldung des Täters erfolgreich war. Aber sie weiß etwas Wichtiges: Passwort und Bestätigungscode wurden auf einer verdächtigen Seite eingegeben. Deshalb sollte sie nicht einfach abwarten.
In diesem Beispiel geht es um Annas E-Mail-Konto. Das bedeutet nicht automatisch, dass ihr Bankkonto leer ist oder Geld verschwunden ist. Ein finanzieller Schaden wäre ein anderer Fall – zum Beispiel, wenn zusätzlich Banking-Daten, Kartendaten oder eine Zahlung betroffen sind.
SOFORT HANDELN: WAS KANN ANNA JETZT TUN?
1. Die verdächtige Seite schließen. Anna schließt den Browser-Tab oder das Fenster, in dem die verdächtige Seite geöffnet ist, und gibt dort nichts mehr ein.
Erfolg: Die verdächtige Seite ist nicht mehr geöffnet.
Wenn sich die verdächtige Seite nicht sicher schließen lässt: Anna benutzt sie nicht weiter. Sie wechselt zur bereits installierten E-Mail-App oder öffnet den echten Dienst in einem neuen, selbst gestarteten Browserfenster über einen bekannten Weg.
2. Den echten E-Mail-Dienst unabhängig öffnen. Anna tippt auf die E-Mail-App, die sie normalerweise benutzt. Nutzt sie den Dienst im Browser, öffnet sie einen neuen Tab und tippt die ihr bekannte Adresse des Anbieters selbst in die Adresszeile. Sie benutzt keinen Link aus der verdächtigen Nachricht.
Erfolg: Der Dienst wurde über einen Weg geöffnet, den Anna schon vor der verdächtigen Nachricht kannte.
Wenn Anna die echte Adresse nicht sicher kennt: Sie rät nicht. Sie nutzt die bereits installierte App, ein vorhandenes eigenes Lesezeichen oder Unterlagen des Anbieters.
3. Das betroffene Passwort über den echten Dienst ändern. Im echten Konto öffnet Anna den Bereich, in dem Anmeldung und Kontosicherheit verwaltet werden. Je nach Anbieter kann dieser Bereich zum Beispiel „Sicherheit“, „Anmeldung“, „Passwort“ oder „Kontosicherheit“ heißen. Dort sucht sie nach der Funktion zum Ändern des Passworts und setzt ein neues Passwort, das sie nicht für andere Konten verwendet.
Erfolg: Der echte Dienst bestätigt, dass das neue Passwort gespeichert wurde.
Wenn Anna den Bereich nicht findet oder sich nicht mehr anmelden kann: Auf der echten Anmeldeseite beziehungsweise in der offiziellen App sucht sie nach Bezeichnungen wie „Passwort vergessen?“, „Konto wiederherstellen“ oder „Hilfe“. Findet sie dort keinen passenden Weg, nutzt sie ausschließlich den offiziellen Hilfebereich des Anbieters – niemals Kontaktdaten aus der verdächtigen Nachricht.
4. Danach alle aktiven Sitzungen beenden und das Konto kontrollieren. Weil Anna sowohl Passwort als auch Bestätigungscode eingegeben hat, bleibt sie nicht bei der Passwortänderung stehen. Im echten Konto sucht sie im Bereich für Sicherheit, Anmeldungen, Geräte oder Sitzungen nach einer Funktion zum Abmelden beziehungsweise Beenden aller aktiven Sitzungen und nutzt diese, sofern der Anbieter sie anbietet. Danach prüft sie, ob unbekannte Anmeldungen, Geräte, automatische E-Mail-Weiterleitungen (Nachrichten an eine andere Adresse) oder andere Änderungen sichtbar sind.
Erfolg: Der Dienst bestätigt die Abmeldung der aktiven Sitzungen beziehungsweise zeigt nur noch von Anna selbst autorisierte Zugriffe und Einstellungen.
Wenn Anna die Funktion nicht findet, keinen Zugriff mehr hat oder fremde Änderungen feststellt: Sie nutzt ausschließlich die offiziellen Wiederherstellungs- und Hilfswege des Anbieters und arbeitet nicht über die verdächtige Nachricht weiter.
Welche Möglichkeiten hat Anna danach?
Wenn Anna noch Zugriff hat und keine fremden Änderungen findet, kann sie die weiteren Sicherungsschritte aus der passenden Notfallanleitung durchführen. Entdeckt sie unbekannte Geräte, veränderte Einstellungen oder verliert sie den Zugriff, reicht dieser Grundlagenartikel nicht mehr. Dann übernimmt die jeweilige Spezialanleitung.
Hat Anna Passwort und Bestätigungscode auf der verdächtigen Seite eingegeben, richtet sie die weiteren Maßnahmen danach aus, ob sie noch Zugriff auf das echte Konto hat und ob ihr unbekannte Anmeldungen oder Änderungen sichtbar sind.
Wie nennen Fachleute einen technisch zwischengeschalteten Echtzeitangriff?
Das Anna-Beispiel zeigt vereinfacht, wie Täter Angaben in Echtzeit weiterverwenden können. Bei bestimmten Varianten schaltet sich der Täter technisch in die Verbindung zwischen Opfer und echtem Dienst ein und leitet die Anmeldung in Echtzeit weiter. Fachleute nennen das Adversary-in-the-Middle, kurz AiTM.
Sie müssen sich diese Abkürzung nicht merken. Für den Alltag reicht die Erkenntnis: Ein echter Bestätigungscode beweist nicht automatisch, dass auch die Seite echt ist, auf der Sie ihn eingeben. Entscheidend ist, ob Sie den Dienst über einen Weg geöffnet haben, den Sie selbst kennen.
Konkreter Schutzschritt: Wenn eine über einen Nachrichtenlink geöffnete Seite plötzlich einen Bestätigungscode verlangt, geben Sie den Code dort nicht ein. Brechen Sie den Vorgang ab und öffnen Sie den echten Dienst selbst über die bereits installierte App, eine Ihnen bekannte Adresse oder ein eigenes Lesezeichen. Prüfen Sie dort, ob die Anmeldung oder Sicherheitsabfrage tatsächlich zu Ihrem eigenen Vorgang gehört.
8. Wie reagieren Sie richtig, wenn Ihnen eine Nachricht verdächtig vorkommt?
Für einen Grundlagenartikel reicht eine einfache, aber starke Regel: Arbeiten Sie bei Zweifeln nicht über den Kontaktweg weiter, den die verdächtige Nachricht Ihnen vorgibt. Wechseln Sie zu einem Weg, den Sie schon vorher kannten.
Ort: Starten Sie bei der bereits installierten App, einer Ihnen bekannten Webadresse, einem eigenen Lesezeichen oder eigenen Unterlagen.
Handlung: Öffnen Sie den behaupteten Dienst unabhängig von der verdächtigen Nachricht.
Kriterium: Prüfen Sie dort genau den Vorgang, den die Nachricht behauptet – zum Beispiel eine Anmeldung, Zahlung, Lieferung oder Sicherheitswarnung.
Erfolgssignal: Der Vorgang ist im unabhängig geöffneten echten Dienst nachvollziehbar und die verlangte Handlung lässt sich dort selbst auslösen.
Fehlerweg: Finden Sie den Vorgang dort nicht, bleibt die Anzeige unklar oder kennen Sie keinen sicheren Startpunkt, führen Sie die verlangte Handlung nicht aus. Nutzen Sie ausschließlich die offizielle Hilfe oder eigene, bereits bekannte Kontaktdaten.
SICHERER WEG: VERLASSEN SIE DEN VORBEREITETEN WEG
Bank-E-Mail mit Login-Link: Tippen oder klicken Sie nicht auf den Link. Öffnen Sie stattdessen die bereits installierte Bank-App. Nutzen Sie die Bank im Browser, öffnen Sie einen neuen Tab und geben Sie die Ihnen bekannte Adresse selbst ein.
Erfolg: Sie haben die Bank unabhängig von der verdächtigen Nachricht geöffnet.
Wenn Sie die Adresse nicht sicher kennen: Raten Sie nicht. Nutzen Sie die App oder Kontaktdaten aus Ihren eigenen Bankunterlagen.
SMS mit Rückrufnummer: Wählen Sie nicht die Nummer aus der SMS. Öffnen Sie die bereits installierte App des angeblichen Absenders oder nehmen Sie eine Telefonnummer aus Ihren eigenen Unterlagen, Ihrer Bankkarte oder einem bereits bekannten offiziellen Kontakt.
Erfolg: Die Kontaktinformation stammt nicht aus der verdächtigen SMS.
Wenn Sie keinen bekannten Kontaktweg haben: Reagieren Sie nicht auf die Nachricht und geben Sie keine Daten weiter, bis Sie einen unabhängigen offiziellen Kontaktweg gefunden haben.
QR-Code mit angeblicher Anmeldung: Scannen beziehungsweise benutzen Sie den QR-Code nicht weiter. Öffnen Sie die App des angeblichen Dienstes oder geben Sie dessen Ihnen bekannte Adresse selbst ein. Suchen Sie dort nach dem Vorgang, den die Nachricht behauptet – zum Beispiel einer Kontowarnung oder offenen Aktion.
Erfolg: Sie prüfen den Vorgang im echten Dienst, ohne den QR-Code als Weg dorthin zu benutzen.
Messenger-Nachricht einer bekannten Person mit ungewöhnlicher Bitte: Antworten Sie nicht nur innerhalb derselben verdächtigen Unterhaltung. Öffnen Sie Ihre bereits gespeicherten Kontakte und rufen Sie die Person über die Nummer an, die Sie schon vorher gespeichert hatten, oder sprechen Sie sie persönlich an. Fragen Sie konkret, ob die ungewöhnliche Bitte wirklich von ihr stammt.
Erfolg: Die Person bestätigt die Bitte über einen zweiten, bereits bekannten Kontaktweg.
Wenn Sie die Person nicht unabhängig erreichen können: Führen Sie die verlangte Zahlung, Datenweitergabe oder Anmeldung nicht aus.
Warum hilft das? Der Täter kann seine eigene Nachricht, den enthaltenen Link, den QR-Code oder die Telefonnummer kontrollieren. Wenn Sie selbst einen anderen bekannten Weg wählen, verlassen Sie den vom Täter vorbereiteten Weg.
Für die genaue Prüfung einer Webadresse lesen Sie Wie prüfen Sie Links und Webadressen vor dem Klick?.
9. Was sollten Sie tun, wenn Sie bereits geklickt oder Daten eingegeben haben?
Sie müssen den Grundlagenartikel jetzt nicht zu Ende lesen. Ordnen Sie zuerst ein, was tatsächlich passiert ist.
Ort: Öffnen Sie nicht erneut die verdächtige Nachricht oder Seite, sondern starten Sie bei dem echten betroffenen Dienst beziehungsweise bei Ihrem eigenen Gerät.
Handlung: Rekonstruieren Sie die letzte konkrete Aktion: Haben Sie nur geklickt, Daten eingegeben, einen Code bestätigt, eine Datei geöffnet oder eine Zahlung ausgelöst?
Kriterium: Entscheidend ist nicht, wie glaubwürdig die Nachricht aussah, sondern welche Information, Freigabe oder Datei tatsächlich betroffen war.
Erfolgssignal: Sie können Ihre Situation eindeutig einer Zeile der folgenden Tabelle zuordnen.
Fehlerweg: Können Sie nicht sicher feststellen, was passiert ist, brechen Sie jede weitere Interaktion mit der verdächtigen Nachricht ab. Verwenden Sie keine darin genannten Links, Nummern oder Hilfekontakte und prüfen Sie den betroffenen Dienst ausschließlich über einen unabhängigen offiziellen Weg.
| Was ist passiert? | Nächster Schritt |
|---|---|
| [MEHRDEUTIG / PRÜFEN] Sie wollen den sichtbaren E-Mail-Absender prüfen. | Wie entlarven Sie gefälschte E-Mail-Absender? |
| [MEHRDEUTIG / PRÜFEN] Sie wollen den technischen Mail-Header prüfen. | Was ist Mail-Header-Analyse und wie führen Sie sie durch? |
| [MEHRDEUTIG / PRÜFEN] Sie wollen einen Link oder eine Webadresse prüfen. | Wie prüfen Sie Links und Webadressen vor dem Klick? |
| [MEHRDEUTIG / PRÜFEN] Sie haben nur auf einen verdächtigen Link geklickt. | Geben Sie nichts ein und schließen Sie die verdächtige Seite über die Browserbedienung. Prüfen Sie, ob ein Download begann oder eine Datei geöffnet beziehungsweise ausgeführt wurde. Erfolgssignal: Die Seite ist geschlossen und Sie haben Ihre tatsächlichen Aktionen eingeordnet. Fehlerweg: Bei einem gestarteten Download, einer Ausführung oder Dateneingabe nutzen Sie den passenden Akutpfad oben und bei begründetem Verdacht eine Sicherheitsprüfung. |
| [ALARM / GEFAHR] Sie haben ein Passwort oder einen Bestätigungscode eingegeben. | Öffnen Sie den echten Dienst unabhängig von der verdächtigen Nachricht. Ändern Sie dort das betroffene Passwort und beenden Sie – sofern der Anbieter diese Funktion anbietet – aktive Sitzungen. Prüfen Sie anschließend unbekannte Anmeldungen, Geräte, automatische E-Mail-Weiterleitungen und andere Änderungen. Erfolgssignal: Der Dienst bestätigt die Passwortänderung und, soweit angeboten, die Sitzungsbeendigung; Sie haben die Anmelde-, Geräte- und Weiterleitungseinstellungen auf Auffälligkeiten geprüft. Eine solche Bestätigung ist keine Garantie, dass das Konto vollständig abgesichert ist. Wenn Sie keinen Zugriff mehr haben, nutzen Sie ausschließlich die offizielle Kontowiederherstellung des Anbieters. |
| [ALARM / GEFAHR] Sie haben einen verdächtigen Anhang oder eine Datei geöffnet. | Öffnen oder starten Sie die verdächtige Datei nicht erneut. Unterscheiden Sie, ob eine Datei lediglich heruntergeladen, geöffnet oder ein Programm ausgeführt wurde. Wurde möglicherweise Schadsoftware ausgeführt, unterbrechen Sie die weitere Nutzung des betroffenen Geräts und lassen Sie es mit einem geeigneten aktuellen Sicherheitsprogramm prüfen oder von einer Fachperson untersuchen. Erfolgssignal ist eine abgeschlossene Prüfung mit nachvollziehbarem Ergebnis, keine Garantie vollständiger Schadsoftwarefreiheit. Ist eine Prüfung nicht möglich, bleibt der Verdacht bestehen oder ist das Ergebnis unklar, nutzen Sie das Gerät nicht für vertrauliche Anmeldungen und holen Sie fachkundige Hilfe. Bei Arbeitsgeräten informieren Sie die zuständige IT. |
| [ALARM / GEFAHR] Online-Banking, eine Karte oder eine Zahlung ist betroffen. | Nutzen Sie ausschließlich einen Ihnen bekannten offiziellen Weg zu Ihrer Bank oder Ihrem Zahlungsanbieter und handeln Sie ohne unnötige Verzögerung. |
| [MEHRDEUTIG / PRÜFEN] Sie sind unsicher, was genau passiert ist. | Brechen Sie die Interaktion mit der verdächtigen Nachricht ab. Prüfen Sie anschließend in Ruhe, was Sie tatsächlich geklickt, eingegeben, geöffnet oder bestätigt haben. |
Zum Browser: Laut BSI können Sicherheitslücken in Browsern bereits beim Besuch einer Webseite ausgenutzt werden, sogenannte Drive-by-Downloads. Ob aus einem Klick eine Infektion wird, hängt davon ab, was danach geladen, geöffnet oder ausgeführt wurde. Quelle: BSI, „Der Browser – Gefahren und Risiken“.
Zwei ergänzende Schritte bei gehacktem Konto: Warnen Sie Ihre Kontakte, wenn über Ihr Konto verdächtige Nachrichten verschickt worden sein könnten, und fragen Sie bei ungewöhnlichen Bitten nach, bevor Sie reagieren. Prüfen Sie außerdem, ob Sie dasselbe Passwort auch bei anderen Konten verwendet haben, und ändern Sie es dort ebenfalls. Quelle für diese beiden Maßnahmen: Polizeiliche Kriminalprävention der Länder und des Bundes, „Checkliste gehackter Account“ (siehe Quellenverzeichnis).
10. Wie kontrollieren Sie Ihren Schutz vor Phishing systematisch Schritt für Schritt?
Ihre Auswahl wird nur in diesem Browser auf diesem Gerät gespeichert.
ZUM SCHLUSS
Ein Phishing-Angriff kann erfolgreich sein, wenn die Täuschung eine Handlung auslöst, die dem Täter hilft. Sie müssen nicht jede Masche auswendig kennen. Wichtiger ist, dass Sie verstehen, was der Täter von Ihnen will – und bei Zweifeln den von ihm vorbereiteten Weg verlassen.
SO BELEGEN WIR UNSERE QUELLEN
Dieser Artikel nennt die verwendeten Quellen mit Herausgeber und Titel. So können Sie zentrale Aussagen in den Originalquellen nachvollziehen. Veröffentlichungsdatum, inhaltlicher Prüfstand und letzte Aktualisierung stehen am Artikelanfang.
Quellen
Bundesamt für Sicherheit in der Informationstechnik (BSI): Zwei-Faktor-Authentisierung – Mehr Sicherheit für Online-Konten und vernetzte Geräte.
URL: Originalquelle öffnen – BSI: Zwei-Faktor-Authentisierung
Polizeiliche Kriminalprävention der Länder und des Bundes / Initiative Sicher Handeln: Online-Betrug – Phishing.
URL: Originalquelle öffnen – Polizei: Online-Betrug – Phishing
Polizeiliche Kriminalprävention der Länder und des Bundes: Checkliste gehackter Account.
URL: Originalquelle öffnen – Polizei: Checkliste gehackter Account
MITRE ATT&CK: Phishing, Technique T1566 - Enterprise | MITRE ATT&CK®. Version 2.7, zuletzt geändert 12.05.2026.
URL: Originalquelle öffnen – MITRE ATT&CK: Phishing (T1566)
Microsoft Defender Security Research Team / Microsoft Threat Intelligence: Breaking the code: Multi-stage ‘code of conduct’ phishing campaign leads to AiTM token compromise. 04.05.2026.
URL: Originalquelle öffnen – Microsoft: AiTM-Phishing-Kampagne
Bundesamt für Sicherheit in der Informationstechnik (BSI): E-Mail-Sicherheit: Mythen im Faktencheck. Abrufdatum: 08.10.2026.
URL: Originalquelle öffnen – BSI: E-Mail-Sicherheit – Mythen im Faktencheck
Bundesamt für Sicherheit in der Informationstechnik (BSI): Der Browser – Gefahren und Risiken.
URL: Originalquelle öffnen – BSI: Der Browser – Gefahren und Risiken